forge: Marco seguro y portátil para desplegar agentes de IA
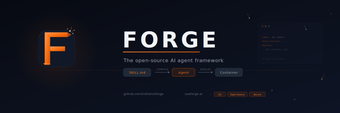
forge, desarrollado por Initializ, es un marco de código abierto que ayuda a los equipos a definir, ejecutar y desplegar agentes de IA autónomos a través de tuberías de desarrollo y producción. Adopta un flujo de trabajo impulsado por la configuración para capturar el comportamiento de los agentes, el acceso a herramientas y los parámetros de tiempo de ejecución, luego ejecuta agentes con programación de tareas y continuidad de contexto. La plataforma enfatiza despliegues seguros y portátiles y la interoperabilidad con protocolos de modelos y herramientas. La herramienta está dirigida a desarrolladores de IA y equipos de DevOps que necesitan orquestación y gestión de agentes orientadas a la producción.
Alternativa más recomendada
¿Para qué tareas puedes usarlo realmente?
La aplicación está diseñada para crear y operar agentes autónomos que realizan trabajos programados, interactúan con plataformas de mensajería y ejecutan cadenas de herramientas específicas de dominio. Los usuarios definen la lógica y las herramientas disponibles en un único archivo de configuración, componen habilidades atómicas reutilizables y conectan agentes a canales externos como Slack, Telegram y Discord. El entorno incluye un panel web para monitorear agentes y un mecanismo de persistencia de sesiones para mantener el contexto conversacional o de flujo de trabajo a través de las ejecuciones.
¿Qué tan seguros y controlables son los tiempos de ejecución de los agentes?
La seguridad es un objetivo de diseño primordial, expresado a través de restricciones de tiempo de ejecución. La arquitectura utiliza un modelo de comunicaciones solo de salida y evita exponer oyentes públicos, reduciendo los vectores de ataque entrantes. Los secretos se almacenan encriptados y la lista blanca de dominios limita los destinos externos. Estos controles intercambian conectividad ambiental por una gobernanza más estricta, lo que beneficia a las implementaciones que requieren una superficie de ataque de red más pequeña y políticas de salida más estrictas.
¿Qué objetivos de implementación y patrones de integración admite?
La aplicación apunta al desarrollo local y a la producción nativa de la nube por igual. Se ejecuta en una estación de trabajo de desarrollador, en contenedores Docker y dentro de clústeres de Kubernetes e integra el Protocolo de Contexto de Modelo para coordinar modelos y herramientas. El proyecto describe un camino de configuración rápida desde la instalación hasta la ejecución del agente, y su diseño permite a los equipos agregar nuevas herramientas o habilidades sin modificar el código central, lo que simplifica la extensión a través de entornos.
¿Se adapta a los flujos de trabajo de desarrolladores y DevOps?
El marco se alinea con flujos de trabajo centrados en el código y orientados a CI. Su enfoque de Skill-as-Code y módulos de habilidades atómicas se mapean a control de versiones, revisión de código y tuberías de prueba. Las herramientas y el panel orientados al desarrollador apoyan pruebas iterativas, mientras que la portabilidad a contenedores y clústeres ayuda a promover agentes desde la preparación hasta la producción. Los equipos deben emparejar pruebas automatizadas con puertas de revisión para mantener el comportamiento del agente predecible durante el despliegue.
Una opción práctica para equipos que estandarizan la orquestación de agentes
La herramienta es una opción pragmática para desarrolladores de IA y equipos de DevOps que necesitan una orquestación de agentes orientada a la producción, respaldada por una base de código de código abierto y una recepción positiva de la comunidad. Su modelo de configuración primero exige pruebas disciplinadas y gobernanza para un uso crítico en seguridad. Adopte la aplicación dentro de los pipelines de CI existentes y haga cumplir pruebas por etapas y revisión manual para nuevas habilidades antes de un despliegue amplio para limitar acciones no intencionadas de los agentes.